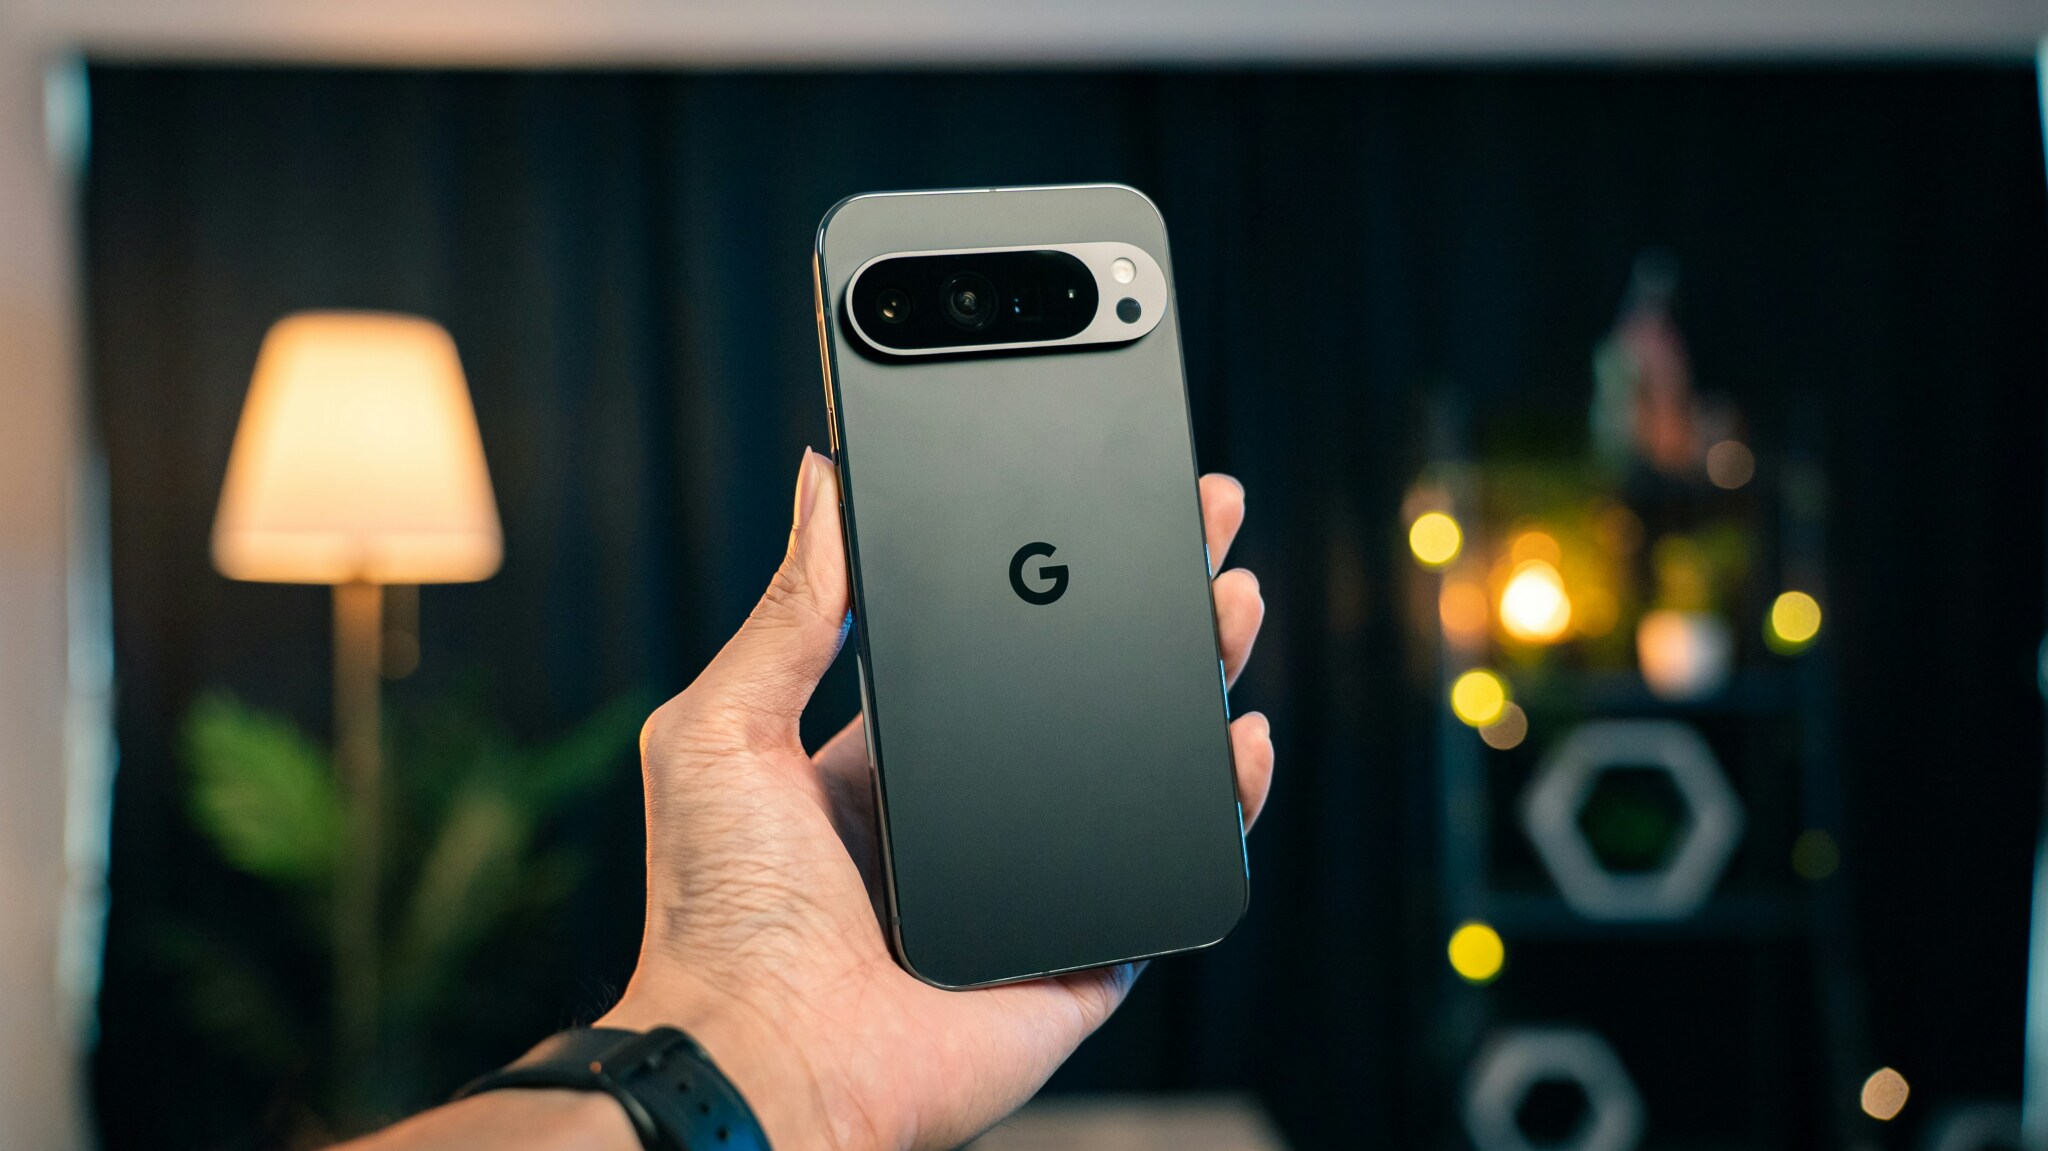
Корисниците на одредени модели на „Пиксел“ телефони биле мета на ограничени и насочени сајбернапади преку опасен пропуст во модемот на уредите, потврди „Гугл“.
Компанијата соопшти дека ранливоста, означена како CVE-2026-58704, била искористена во напади, но не откри детали за тоа кој стои зад нив. Пропустот во меѓувреме е отстранет со безбедносна закрпа.
Ранливоста била откриена во модемот на телефоните „Пиксел“, кој овозможува поврзување на уредот со интернет. Нејзиното искористување можело да му овозможи на напаѓачот да излезе од безбедносната изолација на модемот и да пристапи до поширок опсег на податоци во телефонот.
Особено загрижувачки е тоа што пропустот можел да биде искористен во таканаречен „zero-click“ напад. Тоа значи дека корисникот не морал да кликне на линк, да отвори датотека или да преземе друга активност за нападот да биде извршен.
„Гугл“ не соопшти кој ја искористил ранливоста. Компанијата не даде дополнителни детали за нападите.
Ваквите пропусти понекогаш се злоупотребуваат од компании што развиваат софтвер за надзор, чии алатки можат да бидат продавани на влади и безбедносни служби за следење и прибирање податоци.